Windows 11 verhoogt de beveiliging met de update van augustus, mis het niet

De beveiligingsupdate van augustus is nu beschikbaar voor Windows 11. Het lost veel beveiligingsfouten op en brengt verbeteringen die u niet mag missen. Hier is een overzicht van de belangrijkste nieuwe functies en hoe u deze kunt installeren.

>>TLP041B2 voor Alcatel E710 OneTouch EVO 7HD

Elke maand implementeert Microsoft een reeks updates voor zijn besturingssystemen. Bekend als “Patch Tuesday”, is dit een evenement dat u niet mag missen voor Windows-gebruikers. In juni 2024 had de vorige update 51 beveiligingsfouten verholpen, waaronder een kritieke. De update van augustus bouwt voort op dit momentum door de beveiliging van Windows 11-computers verder te verminderen.


De nieuwste update, KB5041585, is voor alle pc ’s met Windows 11-versies 22H2 en 23H2. Het corrigeert in totaal 55, waarvan er vier als kritiek worden beschouwd. Onder deze gebreken kunnen sommige code op afstand uitvoeren, waardoor ze essentieel zijn om te corrigeren.

AUGUSTUS DINSDAGEN 55 VEILIGHEID MISLUKT
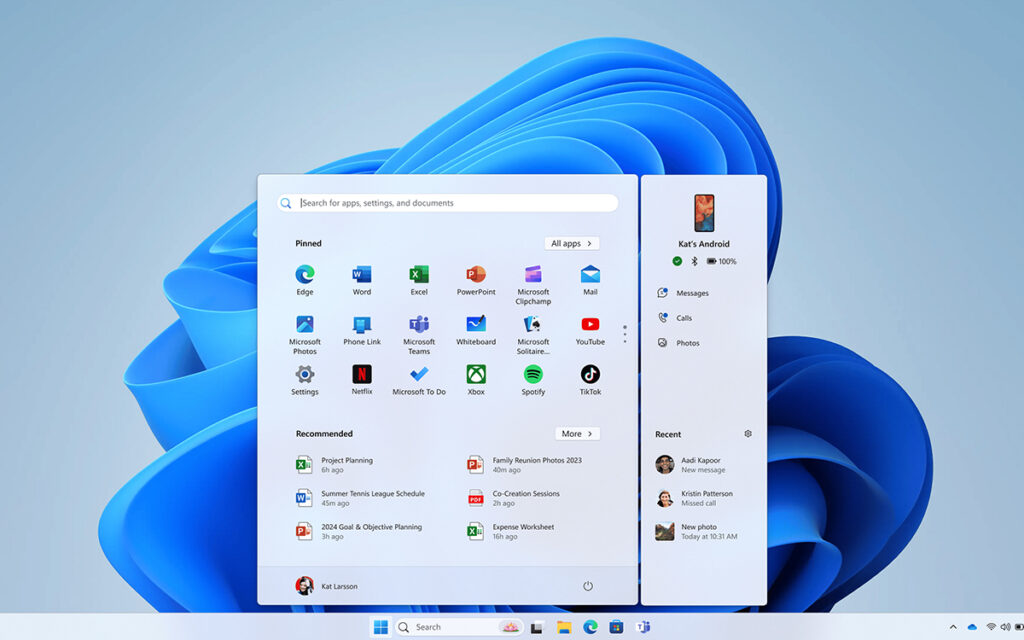
Naast beveiligingsoplossingen brengt de KB5041585-update functionele verbeteringen met zich mee. Het lost bijvoorbeeld een probleem op met betrekking tot het BitLocker-herstelscherm. Het introduceert ook de mogelijkheid om vastgezette applicaties van het menu Start naar de taakbalk te verplaatsen. Bovendien wordt het starten van programma ’s via het nu vereenvoudigd met een sneltoets.

Hoe update KB5041585 te installeren

Open de instellingen van Windows 11.
Klik in de linkerkolom op Windows Update.

>>TLp040K7 voor Alcatel TLp040K7 TLp040J1


Start een update-zoekopdracht door op de knop rechtsboven te klikken.
Download en installeer de update KB5041585 indien beschikbaar.
Start uw computer opnieuw op om de installatie te voltooien.
Controleer de installatie door “winver.exe” te starten in Run (WIN + R). U zou de bouwnummers 22621.4037 en 22631.4037 moeten zien.
Over hetzelfde onderwerp – Deze fout in Windows 10 en 11 kan blauwe doodsschermen veroorzaken tijdens het rijden, zelfs als uw pc up-to-date is

De update biedt ook verbeterde functies, zoals het dupliceren van tabbladen in File Explorer via een klik met de rechtermuisknop. Daarnaast is een oude registersleutel verwijderd en is de beveiliging verbeterd om te voorkomen dat sommige oudere versies van Linux opstarten. Het is echter belangrijk op te merken dat sommige oudere distributies van dit OS opstartproblemen kunnen ondervinden na het installeren van de KB5041585.
Het Steam Deck is binnenkort niet langer de enige handheld-console die SteamOS gebruikt

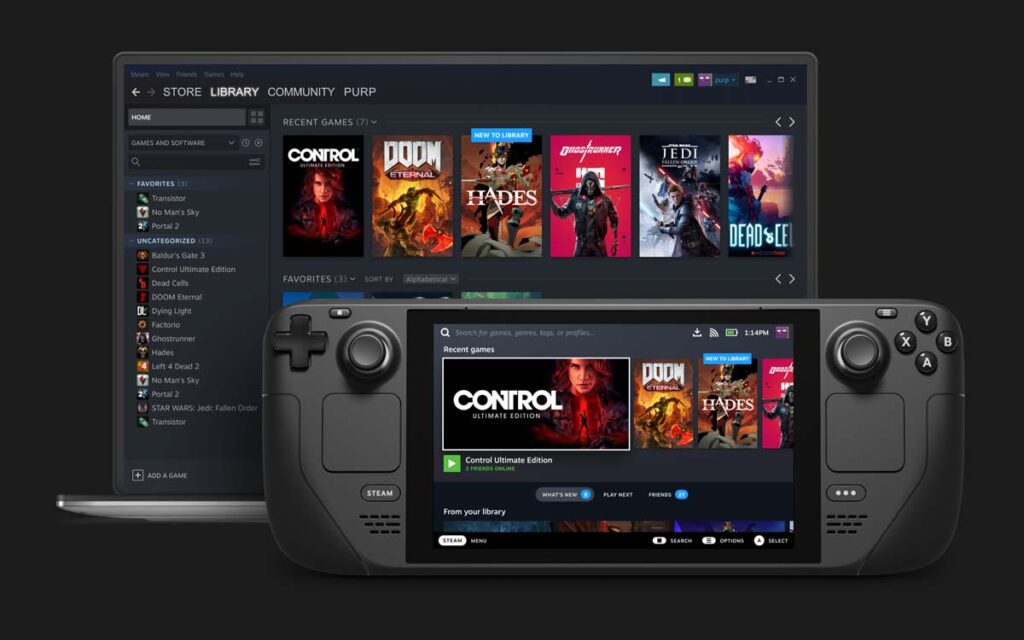
Valve heeft bevestigd dat het van plan is om een andere handheld-console te ondersteunen met zijn SteamOS-besturingssysteem, waarmee het een primeur is voor het bedrijf.

Valve wilde al lang een indrukwekkend ecosysteem van door SteamOS aangedreven gaming-apparaten creëren en het bedrijf zal uiteindelijk hulp krijgen van een van zijn concurrenten.

>>TLp003AC voor Alcatel One Touch PR-6024246

Lawrence Yang, een ontwerper bij Valve, kondigde onlangs in een interview met The Verge aan dat de ROG Ally binnenkort een update zal ontvangen waarmee hij hetzelfde besturingssysteem als het Steam Deck kan gebruiken. Deze onthulling kwam nadat fictieve gebruikers een intrigerende regel in Valve ’s nieuwste SteamOS-updateopmerkingen hadden opgemerkt: “Ondersteuning toegevoegd voor extra ROG Ally-sleutels”.

ROG ALLY ZAL BINNENKORT STEAMOS GEBRUIKEN, ZOALS HET STOOMDEK
Yang zei dat de update inderdaad deel uitmaakte van de voortdurende inspanningen van Valve om SteamOS-ondersteuning uit te breiden naar apparaten van derden, waaronder de ROG Ally en andere draagbare gaming-pc ‘s. Hoewel de ondersteuning nog niet helemaal klaar is, boekt Valve “constante vooruitgang” in de richting van dat doel.

Deze ontwikkeling verwijst naar het originele tien jaar oude “Steam Machine” -concept van Valve. Het idee was om een reeks pc-gameconsoles te maken die draaien op SteamOS, het op Linux gebaseerde besturingssysteem van Valve. Hoewel deze eerste visie niet de gewenste resultaten opleverde, evolueerde het uiteindelijk tot het Steam Deck, wat een groot succes was.

Tegenwoordig lijkt het erop dat Valve terugkeert naar zijn oorspronkelijke droom, maar met een modern tintje gericht op handheld-games. Het is echter belangrijk op te merken dat dit niet betekent dat de ROG Ally binnenkort met SteamOS komt. Asus heeft zijn redenen om bij Windows te blijven, inclusief het robuuste validatieproces van Microsoft voor verschillende hardwareconfiguraties.

>>TLi016A9 voor Alcatel TCL J630T J600T

Voor Valve gaat het niet alleen om het ondersteunen van concurrerende hardware. Het bedrijf werkt ook aan een algemene versie van SteamOS 3 voor niet-laptops, hoewel het, net als bij laptopondersteuning, nog niet helemaal klaar is om op de markt te komen.

Het is interessant om op te merken dat Valve hierin niet de enige is. Universal Blue, een andere speler uit de branche, heeft al ondersteuning aangekondigd voor de Asus ROG Ally X met zijn Bazzite-besturingssysteem.

Naar een universele oplader voor aangesloten horloges? Het werk is al begonnen

In een interview kondigt de uitvoerend directeur van WPC de wens van het consortium aan om binnen enkele jaren een universele oplader voor smartwatches te ontwikkelen.

Binnenkort zullen er zinnen zijn die we niet meer zullen uitspreken. Onder hen zal de beroemdste zeker zijn: “Heb je geen iPhone-oplader?” Dankzij de wens van de Europese Unie om oplaadapparaten te standaardiseren met een bedrade poort (smartphone, tablet, computer en draagbare console…), is USB-C nu de norm. Naast het meewerken aan de vermindering van elektronisch afval, maakt deze beslissing het leven veel gemakkelijker voor gebruikers die niet langer met verschillende eigen opladers hoeven te jongleren.

>>

BL169 voor Umidigi BL169

De door de EU ingevoerde wetgeving legt echter geen totale standaardisatie op. Een van de meest voor de hand liggende voorbeelden zijn geconnecteerde horloges, waarbij elke fabrikant vrij is om zijn oplaadsysteem te kiezen. Het is duidelijk dat ze daar niet verlegen voor zijn. Hoewel je een 2023 Apple Watch Ultra 2 kunt opladen met de oplader van de eerste Apple Watch van 2015, is het onmogelijk om een one-watch-oplader op WearOS te gebruiken. Het Wireless Power Consortium (WPC), dat de Qi-standaard voor draadloos opladen initieerde, wil dit verhelpen.

WPC WIL IN EEN LI-TIJD EEN UNIVERSUELLADER VOOR SMARTWS
In een interview voor ChargerLAB, gevonden aan het einde van dit artikel, onthult de uitvoerend directeur van de groep, Paul Stuhsaker, een ambitie die niet duidelijker kan zijn. “In 2026 hopen we een standaard te hebben voor slimme horloges waarmee X-in-1 opladers een enkel oplaadpunt hebben dat compatibel is met de meeste, zo niet alle, slimme horloges die algemeen op de markt verkrijgbaar zijn”.

>>

2S18650 voor Anker SoundCore Boost

Er wordt gesproken over een universele oplader voor aangesloten horloges, hoewel de vorm die hij zal aannemen niet gedetailleerd is. Apple, dat afscheid moest nemen van zijn Lightning-poort, zou het goed kunnen doen door te proberen zijn eigen technologie op te leggen. Het magnetische opladen van MagSafe heeft immers de nieuwe Qi2-standaard geïnspireerd. Zelfs als het vooruitzicht van een oplader die compatibel is met alle smartwatches aantrekkelijk is, mogen we niet vergeten dat op dit moment niets fabrikanten zal dwingen deze over te nemen.

Android: hier zijn de 3 toestemmingen om niet aan applicaties te geven, je zou je privacy in gevaar brengen

De dreiging van malware die op het Android-platform is gericht, is de afgelopen jaren toegenomen en soms laten gebruikers bepaalde deuren open voor hun apparaten, waardoor malware kan binnenkomen.
Hoewel Android niet inherent kwetsbaarder is dan andere mobiele besturingssystemen, maken het open karakter en de brede gebruikersbasis het een belangrijk doelwit voor cybercriminelen. Een van de belangrijkste manieren om toegang te krijgen tot Android-apparaten is om gebruik te maken van bepaalde machtigingen die gebruikers kunnen blootstellen aan malware.

>>

S30Q voor Bissell X7 2832Z

Deze omvatten drie kritieke Android-machtigingen die, indien onjuist behandeld, de deur kunnen openen naar malware-infecties en de beveiliging van uw apparaat in gevaar kunnen brengen.

TOEGANKELIJKHEID PERS ZIJN EEN TERUGBETALDE DEUR VOOR MALVEILLING SOFTWARE
Toegankelijkheidsrechten zijn ontworpen om gehandicapte gebruikers te helpen door applicaties toe te staan te communiceren met de apparaatinterface en acties uit te voeren namens de gebruiker. Deze zelfde mogelijkheid kan echter worden misbruikt door malware om de controle over uw apparaat over te nemen.

Het verlenen van toegankelijkheidsrechten aan een kwaadaardige applicatie kan deze de kracht geven om andere applicaties op uw apparaat te lezen, te communiceren en zelfs te manipuleren. Dit kan het onderscheppen van gevoelige informatie omvatten, zoals logins of tweefactorauthenticatiecodes, en het autoriseren van ongeautoriseerde acties zonder uw medeweten.

Hoewel niet alle toepassingen die toegankelijkheidsmachtigingen vereisen noodzakelijkerwijs schadelijk zijn, is het essentieel om deze verzoeken met voorzichtigheid te behandelen. Vraag uzelf af of de toepassing dit toegangsniveau echt nodig heeft om goed te werken. Als u het niet zeker weet of als de toepassing geen vertrouwen wekt, kunt u het verzoek het beste weigeren en het aantal toepassingen met toegankelijkheidsmachtigingen op uw apparaat beperken.

Volg deze procedure om de toegankelijkheidsfuncties uit te schakelen:

Toegang tot uw Android-instellingen en het menu “Toegankelijkheid”.
Bekijk de lijst met toepassingen met toegankelijkheidsrechten. Trek de toegang in tot alle toepassingen die u niet volledig vertrouwt of waarvoor dit controleniveau niet vereist is.

>>KG161 voor Other KG161


Wees vooral voorzichtig wanneer een applicatie toegankelijkheidsrechten aanvraagt. Tenzij dit absoluut noodzakelijk is om de applicatie te laten werken, is het verstandiger om het verzoek te weigeren.
TOEGANG TOT MELDINGEN IS EEN SCHATTIE VOOR CYBERCRIMINALS
De mogelijkheid om toegang te krijgen tot meldingen vanaf uw apparaat is een andere autorisatie die kan worden misbruikt door malware. Malwaretoepassingen met deze toestemming kunnen de inhoud van uw berichten, e-mails en andere meldingen lezen, die vaak gevoelige informatie bevatten, zoals codes voor eenmalig gebruik die worden gebruikt voor tweefactorauthenticatie.

Door toegang te krijgen tot deze codes, kunnen cybercriminelen frauduleuze transacties toestaan of toegang krijgen tot uw accounts zonder uw toestemming. Om dit risico te beperken, let goed op apps die toegang hebben tot meldingen op uw apparaat. Geef deze toestemming alleen aan apps die u vertrouwt en die het echt nodig hebben om goed te werken.

Doe dit om de toegang tot meldingen te beperken:

Ga in uw Android-instellingen naar het gedeelte ‘Apps en meldingen’ en selecteer ‘Meldingen’.
Bekijk de lijst met toepassingen die toegang hebben tot meldingen. Schakel deze toestemming uit voor alle toepassingen die deze niet nodig hebben om goed te werken.
DE SMS READ PER IS OOK EEN PASSERAL VOOR ONGEAUTORISEERDE AANDELEN
SMS-berichten worden vaak gebruikt om beveiligingscodes en andere gevoelige informatie te verzenden. Als een kwaadaardige applicatie de mogelijkheid heeft om uw SMS te lezen, kan deze deze codes onderscheppen en gebruiken om ongeautoriseerde acties uit te voeren, zoals frauduleuze aankopen of een abonnement op ongewenste diensten.

Hoewel nieuwe versies van Android de toestemming om SMS te lezen hebben verwijderd ten gunste van veiligere API ‘s, is het nog steeds essentieel om te kijken welke applicaties op uw apparaat deze toegang hebben. Als u een applicatie tegenkomt die deze toestemming heeft zonder dat u cl

De Mac mini M4 zou de kleinste computer moeten zijn die ooit door Apple is gemaakt

charset=InvalidCharsetId 24

Er gaan geruchten over het aanstaande herontwerp van Apple ’s Mac mini en het lijkt erop dat de technologiegigant zich voorbereidt om zijn meest compacte desktopcomputer tot nu toe te leveren.

Volgens Mark Gurman van Bloomberg, een betrouwbare Apple-expert, zou de nieuwe generatie M4-aangedreven Mac mini ’s de “est desktopcomputer ooit ontworpen” door Apple moeten zijn. De nieuwe Mac mini zou zelfs dicht bij de grootte van Apple TV settopbox liggen, waardoor het een echte zakcomputer is.

>>>

JKXR voor Other JKXR

Terwijl de huidige Mac mini 1970 x 1970 x 358 mm meet, zou de opnieuw ontworpen versie een aanzienlijk kleinere voetafdruk moeten hebben, hoewel deze mogelijk groter is dan het bestaande model om deze compactere vormfactor te bereiken.

De motor achter deze Mac mini-verkleining zal naar verwachting de M4-chip zijn, die lagere stroomvereisten zou hebben dan eerdere versies van de Mac mini. Gurmans bronnen beschrijven de nieuwe Mac mini zelfs als “in wezen een iPad Pro in een kleine doos”, verwijzend naar de indrukwekkende efficiëntie en prestatiemogelijkheden van Apple ’s nieuwste silicium.

Naast zijn nieuwe ontwerp zou de Mac mini M4 ook qua features en connectiviteit zeer goed moeten presteren. Het gerucht gaat dat Apple versies heeft getest met drie USB-C-poorten aan de achterkant, in tegenstelling tot de twee Thunderbolt 4-poorten die op het huidige M2-model te vinden zijn. Bovendien zou de HDMI-poort een comeback moeten maken, waardoor compatibiliteit met een breed scala aan schermen wordt gegarandeerd.

>>

J321 voor Chainway Smart Handheld Terminals

Het is interessant om op te merken dat Apple naar verluidt twee afzonderlijke versies van de Mac mini M4 ontwikkelt. De eerste, uitgerust met de standaard M4-chip, zal naar verwachting de meest beschikbare en meest betaalbare optie zijn, waarbij de productie al in augustus versnelt voor een release “later dit jaar”. De tweede versie, uitgerust met de onaangekondigde M4 Pro-chip, zou iets later moeten arriveren, mogelijk in oktober.

De vraag die overblijft is of Apple van plan is de aantrekkelijke prijs van de Mac mini te handhaven of te verhogen. Het huidige M2-model begint bij een redelijke prijs van 699 euro, en aangezien het rapport suggereert dat de nieuwe versie mogelijk goedkoper te produceren ****** het mogelijk dat Apple deze besparingen doorberekent aan de consument. Het grote ontwerp en de potentiële prestatieverbeteringen zouden echter ook een lichte prijsstijging kunnen rechtvaardigen.

Deze nieuwe technologie van OpenAI belooft AI-teksten in studentenwerk te detecteren, geen vals spelen meer?

OpenAI bereidt een tool voor die teksten kan identificeren die door ChatGPT zijn geschreven. Deze innovatie kan professoren helpen bij het verifiëren van studentenwerk. Momenteel houden zorgen over de potentiële impact ervan de implementatie tegen.

Vorig jaar beweerde OpenAI dat het onmogelijk was om te detecteren of een tekst door ChatGPT was geschreven. Aan het begin van het schooljaar had het bedrijf zelfs een gids verspreid onder leraren voor educatief, in plaats van bestraffend, gebruik van AI. De massale acceptatie van kunstmatige intelligentie door studenten veranderde het spel echter en dwong het bedrijf zijn standpunt te heroverwegen.

>>BP1946 voor Pinsu R100 5G

Geconfronteerd met deze situatie heeft OpenAI een tool ontwikkeld om de door ChatGPT gegenereerde teksten te detecteren. ChatGPT gebruikt een watermerktechniek die bestaat uit het maken van kleine onzichtbare aanpassingen in de selectie van woorden die de AI gebruikt. Met deze subtiele aanpassingen kun je herkennen of een tekst is geschreven door zijn kunstmatige intelligentie.

OPENAI aarzelt om haar door CHATGPT gegenereerde tekstcontrole te verwijderen
De watermerkmethode die door OpenAI is ontwikkeld, valt op door zijn nauwkeurigheid. Volgens een woordvoerder van het bedrijf is deze techniek effectief tegen lokale vervalsing, zoals gedeeltelijke herformulering van tekst. Het heeft echter beperkingen in het licht van complexere herschrijvingen, zoals het gebruik van vertaalsystemen of het wijzigen met een ander AI-model. Deze tool zou een oplossing kunnen bieden voor leraren, die ver verwijderd zijn van het toenemende gebruik ervan. Uit een recent onderzoek bleek dat 99% van de studenten generatieve AI ’s gebruikt zoals ChatGPT, een verbluffende figuur die de omvang van het fenomeen weerspiegelt.

>>CA54310-0081 voor Fujitsu Arrows NX9

OpenAI is zich echter bewust van de implicaties van deze technologie. Het bedrijf vreest dat het beschikbaar stellen van de tool sommige gebruikers ervan kan weerhouden ChatGPT te gebruiken. Bovendien hebben onderzoekers uitgelegd dat ze zich zorgen maken over de mogelijke impact ervan op niet-Engelssprekenden. Niet-Engelssprekenden kunnen onterecht worden gestraft door een watermerk vanwege taalverschillen en de manier waarop AI andere talen dan het Engels behandelt. Tegelijkertijd evalueert het bedrijf nog steeds de voordelen en risico ’s van deze tool voordat het besluit over de bredere distributie ervan.

Deze beroemde adblocker werkt niet meer op Chrome, maar niet om de reden die je denkt

Een veel gebruikte adblocker werkt binnenkort niet meer in de browser van Chrome. Op de uitbreidingspagina wordt een waarschuwing weergegeven om gebruikers te waarschuwen. Maar de reden voor deze beslissing is niet wat we ons voorstellen.

>>

PM29+PM08 voor Motorola Razr 40 Ultra

Advertenties op internet zijn overal. Websites, video ‘s, s… Ze zijn een van de meest gebruikte manieren om inkomsten te genereren zonder zelf geld te vragen aan internetgebruikers. Als er vandaag de dag pogingen worden ondernomen om ze zo mogelijk te maken, vinden veel mensen ze te invasief en gebruiken ze browserextensies om ze niet meer te zien. Dit is niet nieuw, maar sinds eind 2023 voert Google oorlog tegen deze adblockers, vooral op YouTube, waar het bedrijf zo ver gaat dat het bekijken van inhoud wordt voorkomen.

Er zijn echter nog steeds extensies die door de kieren weten te vallen, zoals uBlock Origin (uBO voor vrienden). We weten echter dat deze bekende extensie binnenkort niet meer werkt op Chrome. Als je vandaag naar de uBO-pagina gaat, zie je een waarschuwing in deze zin. Is dit onderdeel van Google ’s kruistocht tegen adblockers? Helemaal niet. De reden is simpelweg technisch: Chrome zal het extensiebeheerplatform updaten van Manifest V2 naar Manifest V3.

DEZE ZEER GEBRUIKTE RECLAME BLOCKER GAAT BINNENKORT NIET MEER WERKEN AAN DE CHROME BROWSER
“uBO is een Manifest v2-extensie, vandaar de naam in je Google Chrome-browser. Er is geen Manifest v3-versie van uBO, dus de browser zal alternatieve extensies voorstellen in plaats van uBO”, zegt Raymond Hill, hoofdontwikkelaar van uBlock Origin.ions in kwestie, waaronder uBlock Origin Lite (uBOL), Adblock Plus of Ghostery, die elk betrouwbaar zijn. Hill wijst erop dat als de Lite-versie van uBO Manisfest V3-compatibel is, dit ten koste gaat van het verwijderen van verschillende functies.

>>

PM29 voor Motorola Razr 40 Ultra

De man wijst erop dat “uBO Manifest v2 niet automatisch wordt vervangen door uBOL Manifest v3. uBOL verschilt te veel van uBO om uBO in stilte te vervangen – je zult expliciet moeten kiezen welke extensie uBO moet vervangen op basis van jouw eigendom”. Wees ervan verzekerd dat de ontwikkeling van uBlock Origin niet stopt, aangezien andere browsers ervoor hebben gekozen om Manifest V2 niet te kleineren, althans voorlopig niet.